در نوامبر سال ۱۹۸۸ میلادی (آبان ۱۳۶۷)، اینترنت جوان و در حال رشد، با یک بحران جدی مواجه شد. یک دانشجوی ۲۳ ساله به نام رابرت تپین موریس، با انتشار کرمی بدنام که به نام خودش شناخته می شد، توانست حدود یک دهم از شبکه ی جهانی اینترنت را فلج کند. این اتفاق، نقطه عطفی در تاریخ امنیت سایبری محسوب می شود و نشان داد که حتی یک فرد هم می تواند آسیب پذیری های گسترده ای را در سیستم های متصل ایجاد کند.
گسترش سریع و اثرات مخرب
رویداد آلودگی به کرم موریس، در زمانی رخ داد که اینترنت هنوز یک شبکه ی عمدتاً آکادمیک و تحقیقاتی بود. این کرم، یکی از اولین نمونه های نرم افزارهای مخرب خودتکثیر بود که از طریق شبکه های کامپیوتری گسترش می یافت. نحوه عملکرد آن به این صورت بود که با آلوده کردن یک سیستم، نسخه ای از خودش را به تمام سیستم های موجود در لیست آدرس های ایمیل آن سیستم ارسال می کرد. این فرآیند، به سرعت منجر به تراکم شدید در شبکه ها شد.

کرم موریس، با بهره برداری از نقص های امنیتی سیستم عامل یونیکس (Unix) و پروتکل های شبکه ای رایج آن زمان، به سرعت در بین کامپیوترهای متصل به اینترنت پخش شد. هدف اصلی موریس، سنجش میزان وسعت اینترنت نبود، بلکه او قصد داشت با این کار، نقص های امنیتی سیستم ها را شناسایی کند. با این حال، باگ های موجود در کرم باعث شد که سرعت تکثیر آن از کنترل خارج شود و شبکه را به شدت تحت فشار قرار دهد. در برخی دانشگاه ها و مراکز تحقیقاتی، سیستم ها تا حد غیرقابل استفاده شدند و وظایف ضروری مختل شدند.
واکنش و مجازات
در پی گسترش کرم، تیم های واکنش سریع امنیتی (CERT) به سرعت وارد عمل شدند و تلاش کردند تا با انتشار دستورالعمل ها و پچ های امنیتی، جلوی گسترش بیشتر آلودگی را بگیرند. پس از تحقیقات گسترده، رابرت تپین موریس به عنوان خالق کرم شناسایی و دستگیر شد.
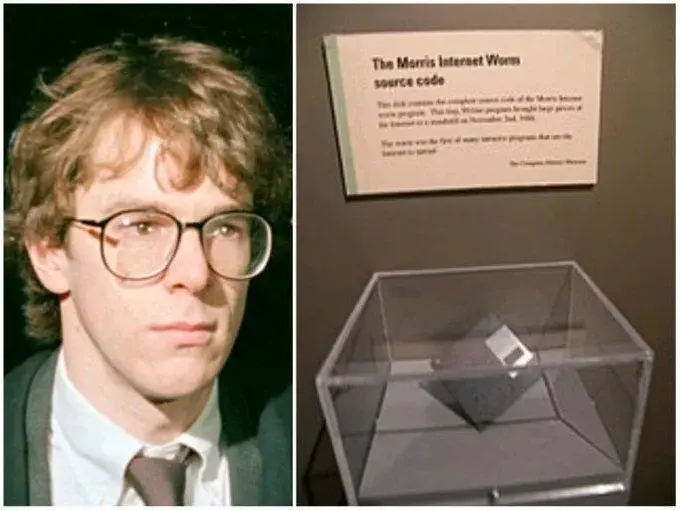

در سال ۱۹۹۰، موریس به اتهام انتشار کرم موریس به سه سال حبس و جریمه ی ۱۰,۰۰۰ دلاری محکوم شد. این حکم، یکی از اولین پرونده های قضایی مربوط به جرایم سایبری در تاریخ آمریکا محسوب می شود. سخنگوی دادستانی در آن زمان اعلام کرد:
«این حکم نشان می دهد که هرگونه دستکاری غیرمجاز در سیستم های کامپیوتری و شبکه ها، عواقبی جدی خواهد داشت.»
درس های آموخته شده
کرم موریس، یک هشدار جدی برای همگان بود. این حادثه نشان داد که امنیت سایبری موضوعی حیاتی است و سیستم های متصل باید به طور مداوم در برابر تهدیدات جدید محافظت شوند. پس از انتشار این کرم، توجه بسیاری به توسعه ی ابزارهای امنیتی و روش های تشخیص و پیشگیری از حملات سایبری معطوف شد. همچنین، این رویداد باعث شد تا برنامه نویسان و متخصصان امنیت، در طراحی سیستم های کامپیوتری، به مسائل امنیتی توجه بیشتری داشته باشند.

امروزه، با وجود پیشرفت های چشمگیر در حوزه ی امنیت سایبری، تهدیدات همچنان وجود دارند و پیچیده تر شده اند. حملات سایبری مدرن، ابعاد و اهداف مختلفی دارند و می توانند خسارات جبران ناپذیری را به افراد، سازمان ها و کشورها وارد کنند.
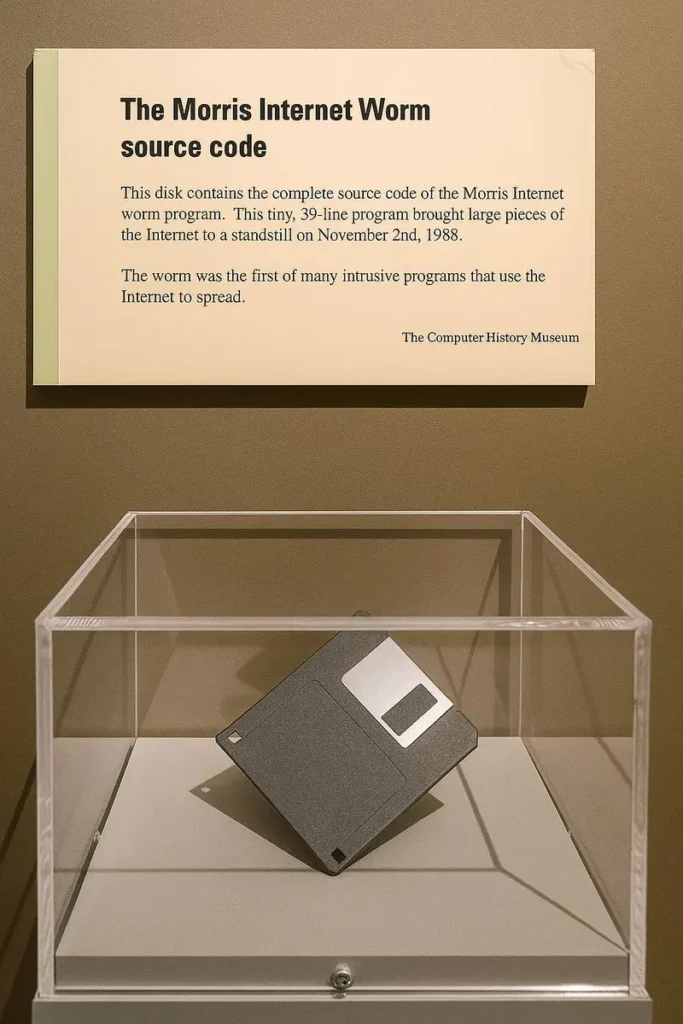
در نگاه اول، سرنوشت رابرت تپین موریس نشان دهنده ی پیامدهای ناگوار کنجکاوی بی حد و مرز در دنیای فناوری است؛ اما در عین حال، این اتفاق به عنوان یک کاتالیزور عمل کرد و منجر به پیشرفت های قابل توجهی در امنیت سایبری شد و به ما یادآوری می کند که آسیب پذیری های سایبری، همواره یک چالش دائمی خواهند بود.
منبع: زومیت